Взлом Samsung Galaxy S26 на Pwn2Own: атака через одно письмо
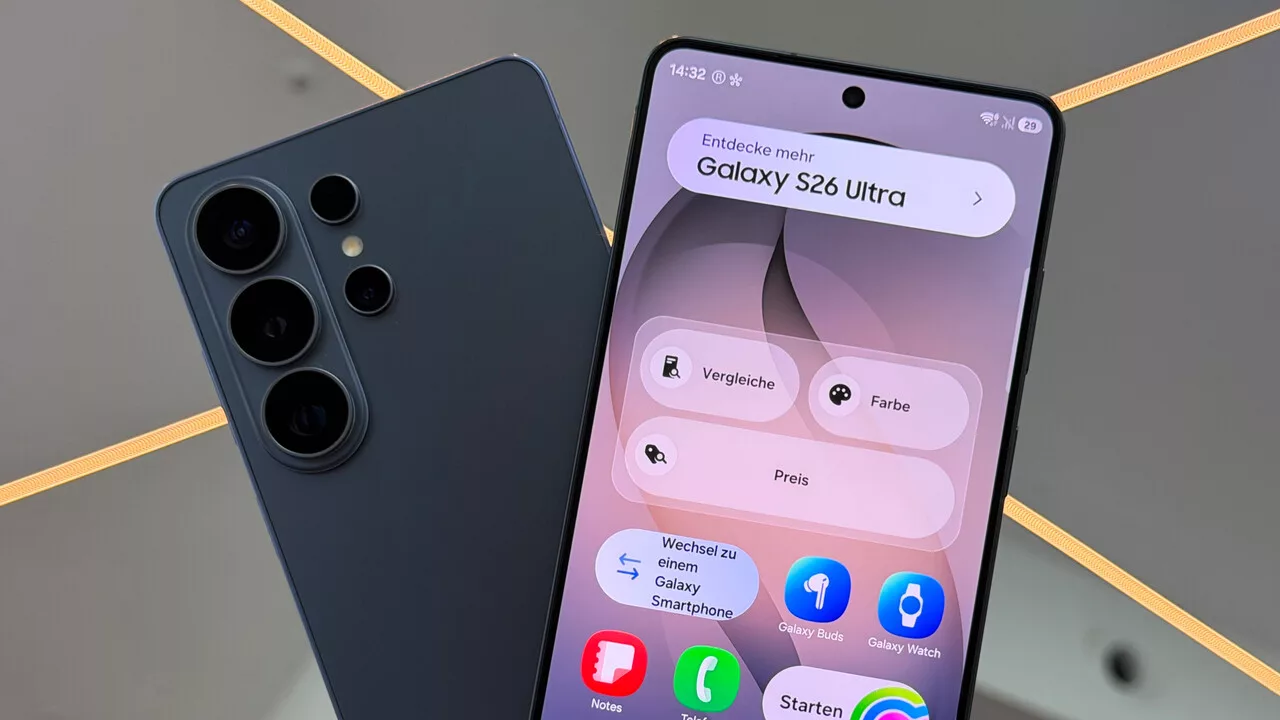
В ходе хакерского соревнования Pwn2Own в Ирландии исследователи безопасности продемонстрировали возможность удаленного выполнения кода на смартфоне Samsung Galaxy S26. Для реализации атаки команда японской компании Ikotas Labs использовала четыре уязвимости нулевого дня (zero-day), где достаточно было одного вредоносного письма для компрометации устройства.
Механика атаки и уязвимости
Согласно информации от SammyGuru со ссылкой на Zero Day Initiative (ZDI), из четырех использованных брешей одна уже была известна, но на момент проведения мероприятия не была устранена производителем. В результате успешной демонстрации Ikotas Labs получила денежный приз в размере $11 000.
Генеральный директор Ikotas Labs Stoki Tsuji пояснил, что атака строилась на сочетании пересылки зараженного электронного письма и отдельного метода повышения локальных привилегий. Это позволило хакерам удаленно выполнять произвольный код на Galaxy S26. При этом остается неясным, требовалось ли пользователю активно открывать письмо или взаимодействовать с его содержимым, чтобы атака сработала.
Другие цели и исправления
Samsung Galaxy S26 не был единственной целью в этом соревновании. Исследователи также успешно скомпрометировали Google Pixel 10. Детали эксплойта для этого устройства не разглашаются, но за этот успех команда получила значительно более крупный приз — $300 000. Технические подробности всех обнаруженных уязвимостей будут опубликованы только после того, как Samsung и Google выпустят соответствующие патчи безопасности.
Гика