Intel завершает эпоху SGX: Diamond Rapids — последняя платформа с поддержкой анклавов
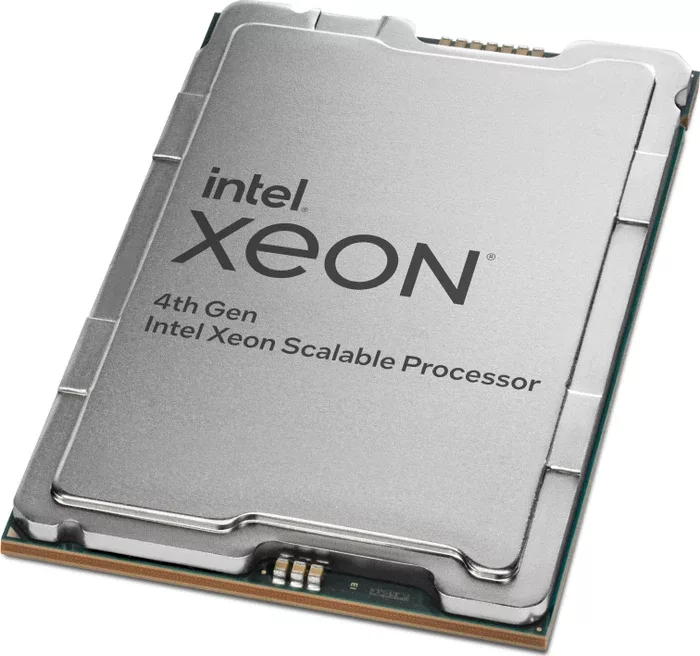
Технологии уходят со сцены не всегда из-за своей неэффективности — иногда индустрия просто выбирает другой путь. С Intel SGX (Software Guard Extensions) произошло именно это. 9 октября 2026 года компания официально подтвердила радикальную смену стратегии безопасности для серверных решений: грядущее поколение процессоров Xeon под кодовым названием Diamond Rapids станет последней платформой, поддерживающей эту технологию. В дальнейшем Intel делает ставку на TDX (Trust Domain Extensions) и аппаратную изоляцию полноценных виртуальных машин.
Согласно официальному заявлению Intel, Mike Ferron-Jones, отвечающий за внедрение технологий безопасности и целостности платформ, связывает этот шаг с растущим спросом на Confidential Computing в облачных сервисах, приложениях с ИИ и регулируемых корпоративных средах. Хотя SGX не исчезнет мгновенно — поддержка существующих платформ и выпуск обновлений безопасности планируются вплоть до начала 2030-х годов — для бизнеса это сигнал к долгосрочному пересмотру архитектуры безопасности.
Разные подходы: почему SGX не заменяет TDX
Важно понимать, что SGX и TDX — это не просто разные версии одного и того же решения, а принципиально разные модели доверия. Intel SGX работает на уровне приложений, создавая защищенные «анклавы» для выполнения наиболее чувствительных участков кода и данных. Это требует глубокой модификации программного обеспечения: разработчикам приходится адаптировать код под специфические требования среды исполнения SGX.
Intel TDX предлагает более масштабный подход. Вместо изоляции отдельных функций он защищает целую виртуальную машину (VM) внутри так называемой «доверенной области» (Trust Domain). Это позволяет изолировать практически любые приложения и их операционные системы без необходимости переписывать код под конкретные инструкции безопасности процессора. Именно этот масштабный подход делает TDX идеальным для облачных провайдеров, таких как Microsoft Azure, Google Cloud, Alibaba Cloud, IBM Cloud и Volcano Cloud.
Контекст: ИИ и расширение границ защиты
Решение о фокусе на TDX продиктовано не только архитектурными соображениями, но и требованиями современных нагрузок, особенно в сфере искусственного интеллекта. В современных дата-центрах вычисления часто распределяются между CPU и GPU. Защита, ограниченная только центральным процессором, создает уязвимые точки при передаче данных между компонентами. Для решения этой проблемы Intel активно сотрудничает с NVIDIA, развивая технологию Intel TDX Connect, которая призвана обеспечить доверенные пути передачи данных между CPU и ускорителями.
Кроме того, Intel рассматривает такие направления, как постквантовая криптография и улучшенные механизмы аттестации, что позволит более точно проверять целостность защищенных сред перед передачей им конфиденциальных данных. Однако стоит оговориться: упоминание этих функций в дорожной карте не гарантирует их полную реализацию в рамках Diamond Rapids.
Вердикт редактора
Для меня этот шаг выглядит логичным, но не тривиальным. Переход от микро-изоляции (анклавов) к макро-изоляции (виртуальным машинам) — это ответ на запросы облачной индустрии, где масштабируемость важнее специфической защиты отдельных функций кода. Однако не стоит списывать SGX со счетов раньше времени: для узкоспециализированных приложений, где требуется максимальный уровень изоляции даже от самой операционной системы, архитектура анклавов может оставаться незаменимой.
Для корпоративных клиентов это означает переходный период. Если ваша текущая инфраструктура завязана на SGX, планирование миграции на TDX должно начаться уже сегодня. Выбор в пользу TDX — это ставка на универсальность и интеграцию с облачными экосистемами, но она требует пересмотра подходов к верификации безопасности на уровне всей виртуальной среды, а не только отдельных программных модулей.
Зануда